管理部门及项目文档空间
丰盘ECM系统引入了「文档空间」的概念,绝大多数文档管理的操作及权限配置,都是由各个空间的管理员自行管理,而不必事事都需要超级管理员的介入,大幅降低了系统超级管理员的维护负担。
对于部门空间来说,由超级管理员指派空间主管理员(即文档空间负责人),如果员工离职或职位变动,也必须由超级管理员在 「管理控制台 / 空间管理」 页面进行重新指派;对于项目空间而言,空间主管理员默认为空间的创建者,但系统超级管理员也可以强行指派新的空间主管理员。
实用小贴士
个人空间存储的通常是员工个人私有的文档,因此只支持单用户访问,不具有独立的空间管理的功能。但用户可以仍可以通过 链接分享 功能与其他用户分享个人空间下的资料。
修改空间LOGO及基本信息
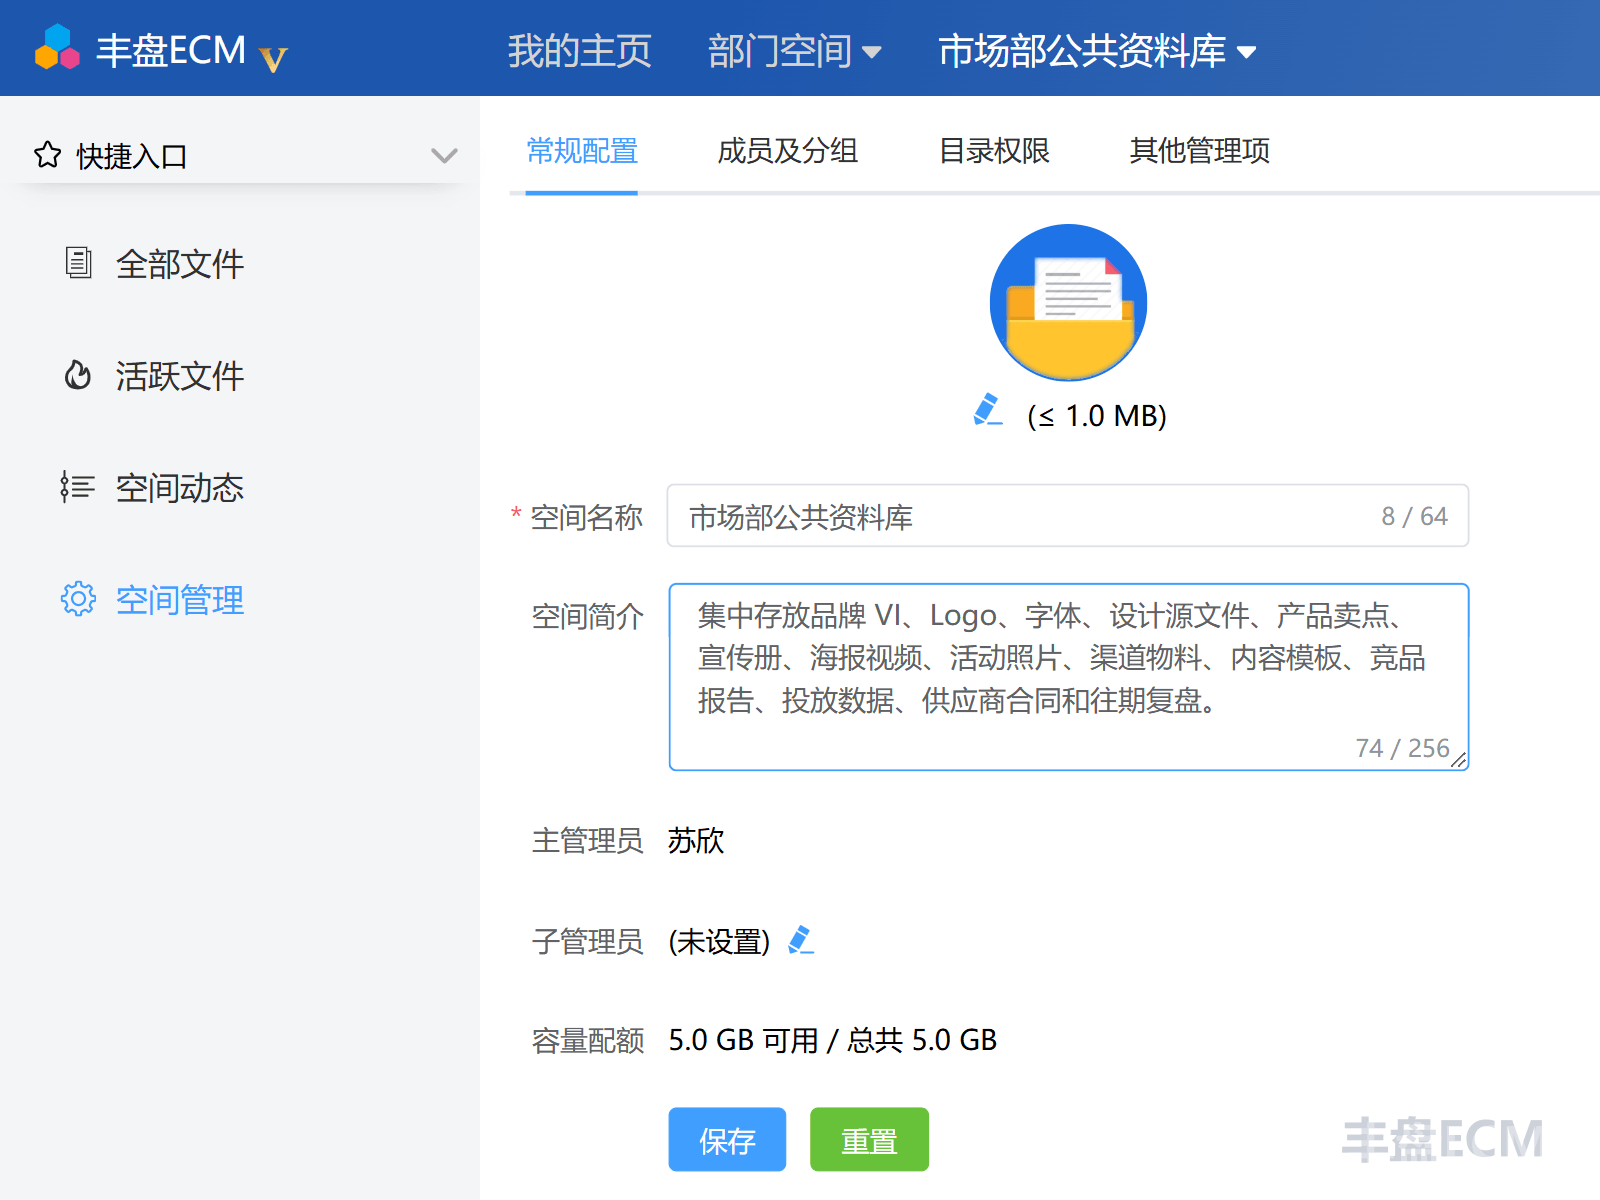
当用户切换至某个文档空间后,如果是空间管理员身份的话,那么可以在左侧菜单找到空间管理的入口。在 常规配置 标签页,可以修改空间的基本信息,包括空间名称、空间简介,并可上传空间 LOGO;页面同时展示空间的主管理员、子管理员以及当前的容量配额情况。
空间成员及分组
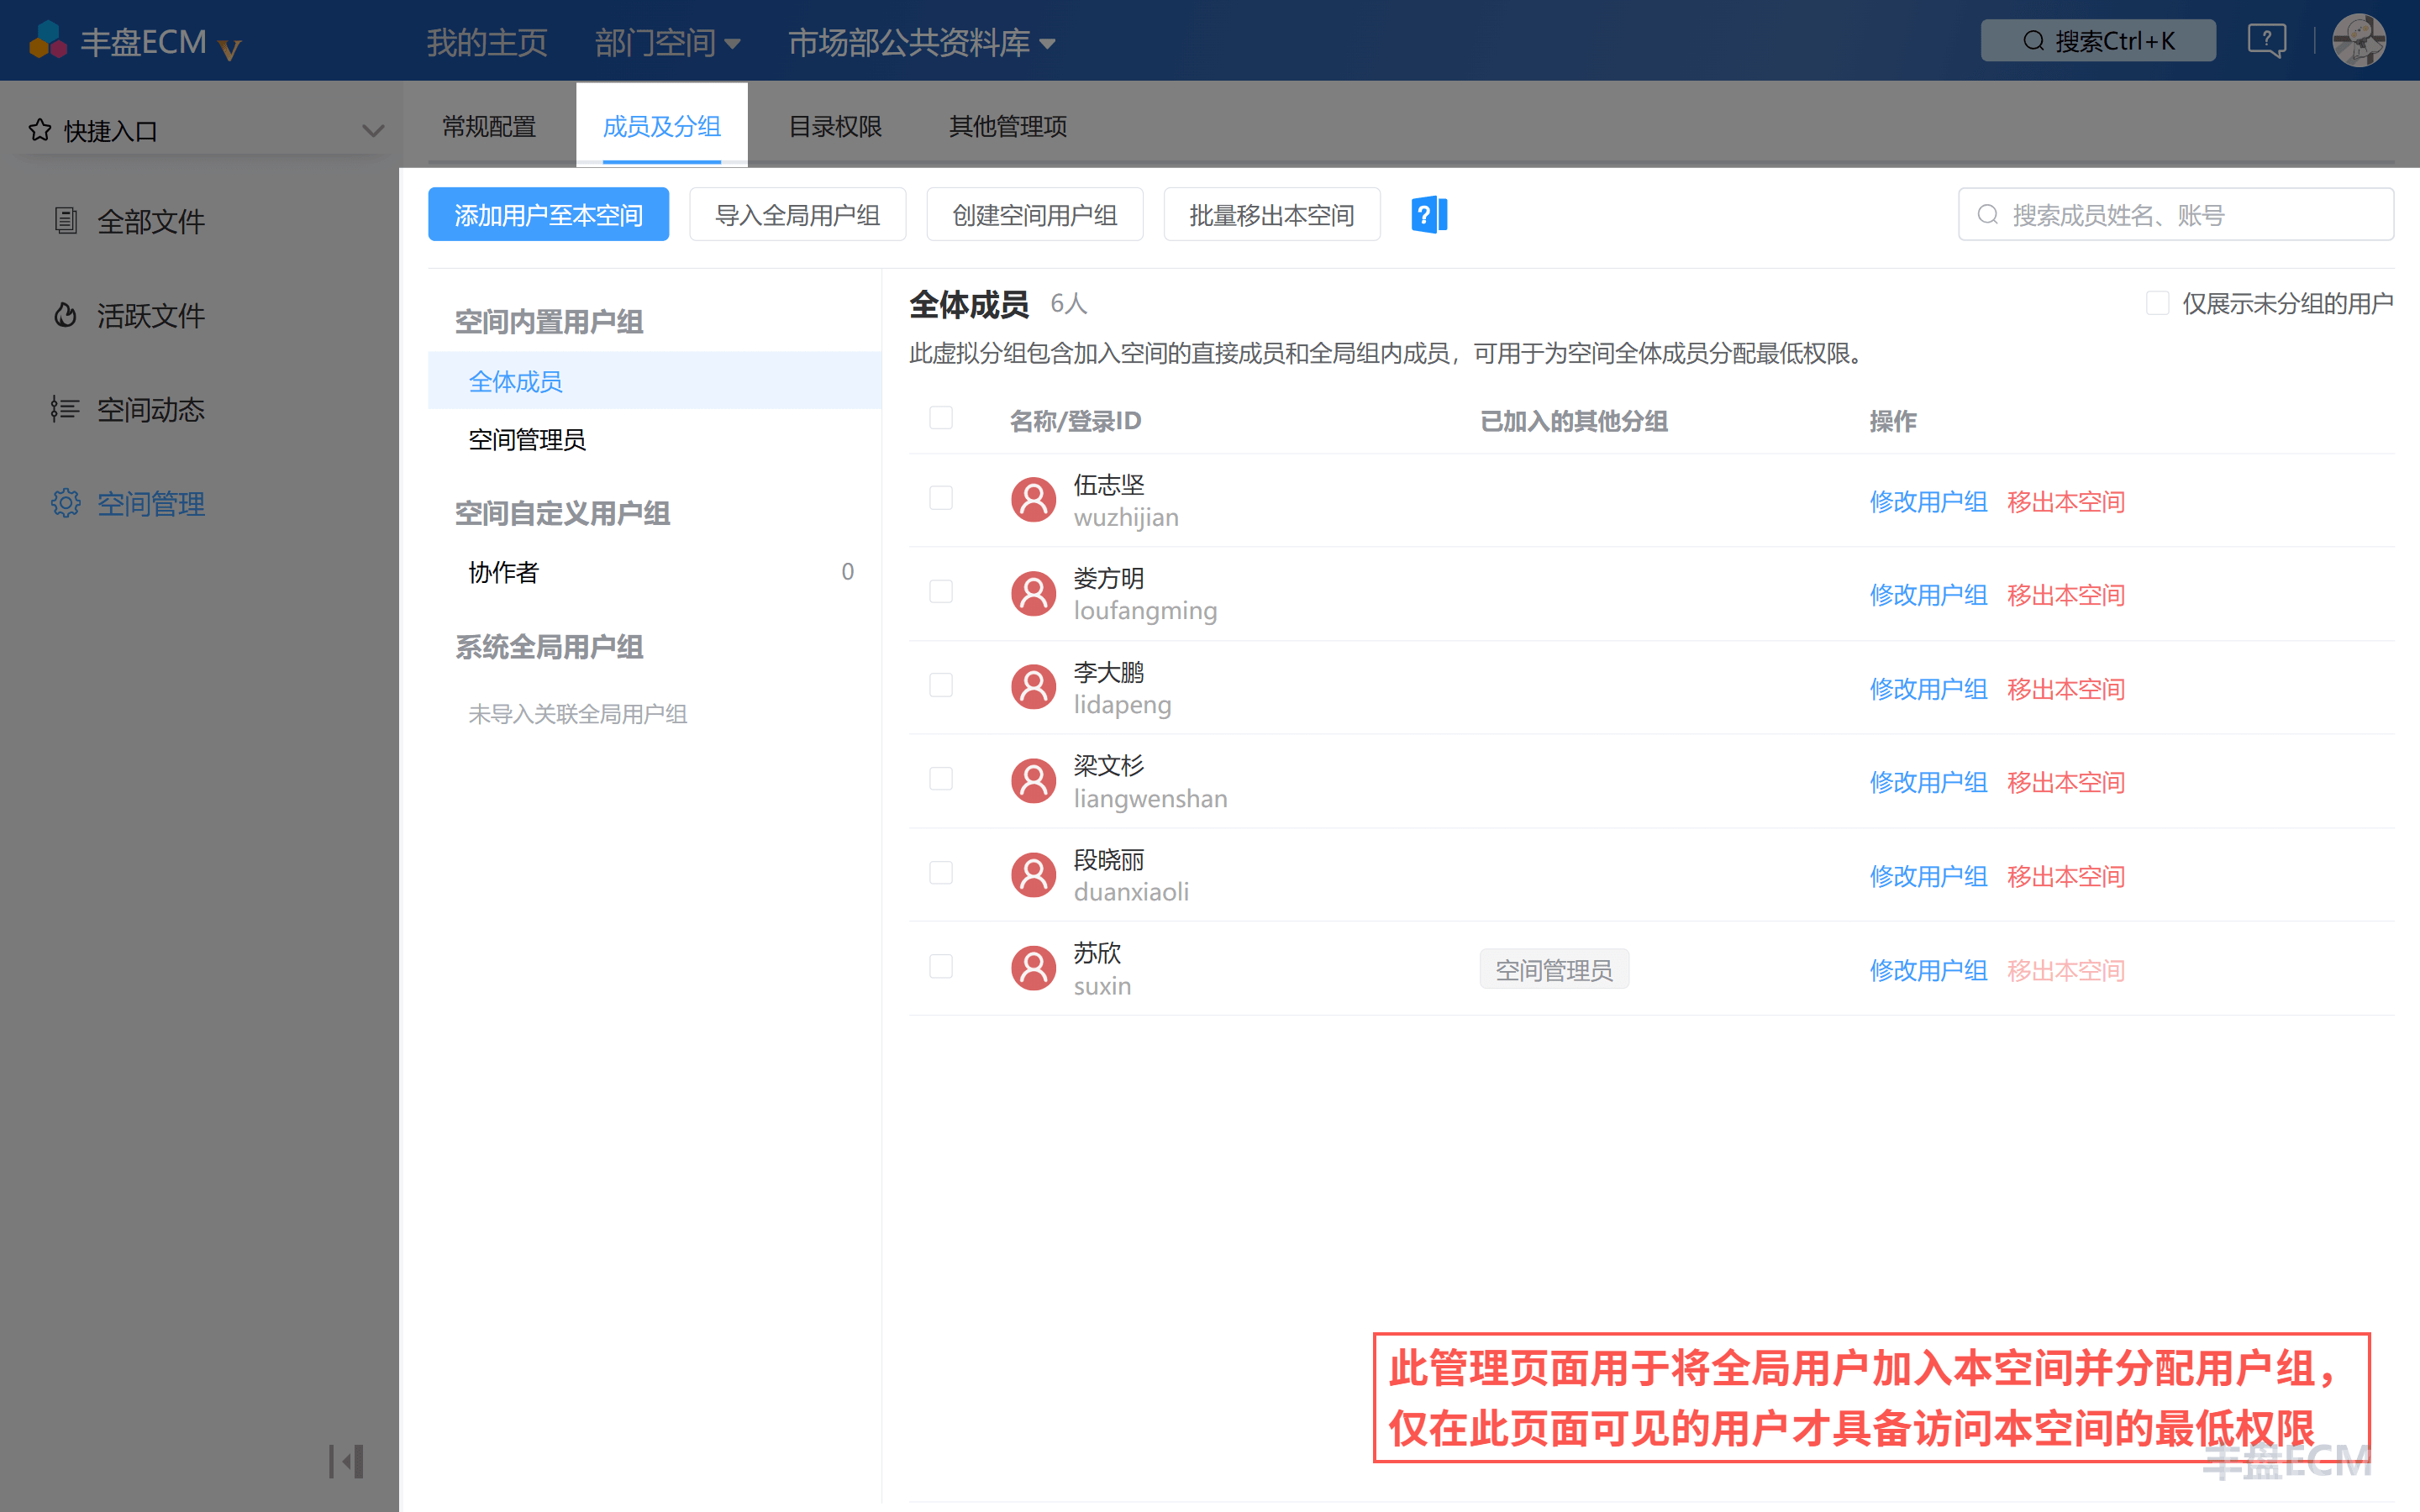
空间管理的 成员及分组 标签页采用「用户组」的方式组织成员。空间管理员可以:
- 点击「添加用户至本空间」把用户账号加入空间;
- 点击「导入全局用户组」批量导入组织架构层面的用户组;
- 点击「创建空间用户组」自定义空间内的用户组;
- 勾选成员后点击「批量移出本空间」将成员移出。
新加入的用户默认归属 全体成员 组,从而继承该组配置的权限;空间管理员也可以把成员绑定到自定义用户组,获得该组对应的权限。
基于用户组的 RBAC 权限模型
RBAC 全称是 Role-Based Access Control,即基于角色的访问控制模型。企业级软件产品的权限管控项通常非常多,而新员工入职、老员工离职或项目组成员变动都是常态,如果管理员直接给每个用户单独分配权限细项,会非常繁琐且难以维护。RBAC 的核心思路是把常用的权限组合预先提炼为角色,再把用户绑定到角色上,从而批量、可维护地完成授权。
丰盘ECM 同样是基于 RBAC 思想的权限体系,只是把传统的「角色」落地为更灵活的用户组:
- 用户组即角色:空间内置了「空间管理员」「全体成员」等用户组,管理员也可以按业务需要创建自定义用户组,例如「销售部员工」「销售工程师」;
- 按目录权限域授权:权限不是在空间层面一把梭配置,而是可以针对「根目录」或某个子目录的独立权限域分别配置;
- 权限取并集:一个用户若同时属于多个用户组,其最终权限是所在各用户组权限的并集。例如用户小杨同时属于「销售部员工」和「销售工程师」,那么他既能读取销售运营资料,也能读取技术资料。
这种「用户组 + 目录权限域」的组合,让空间管理员既能像传统 RBAC 一样按角色批量授权,又能按目录做到更细粒度的差异化管控。
目录权限配置
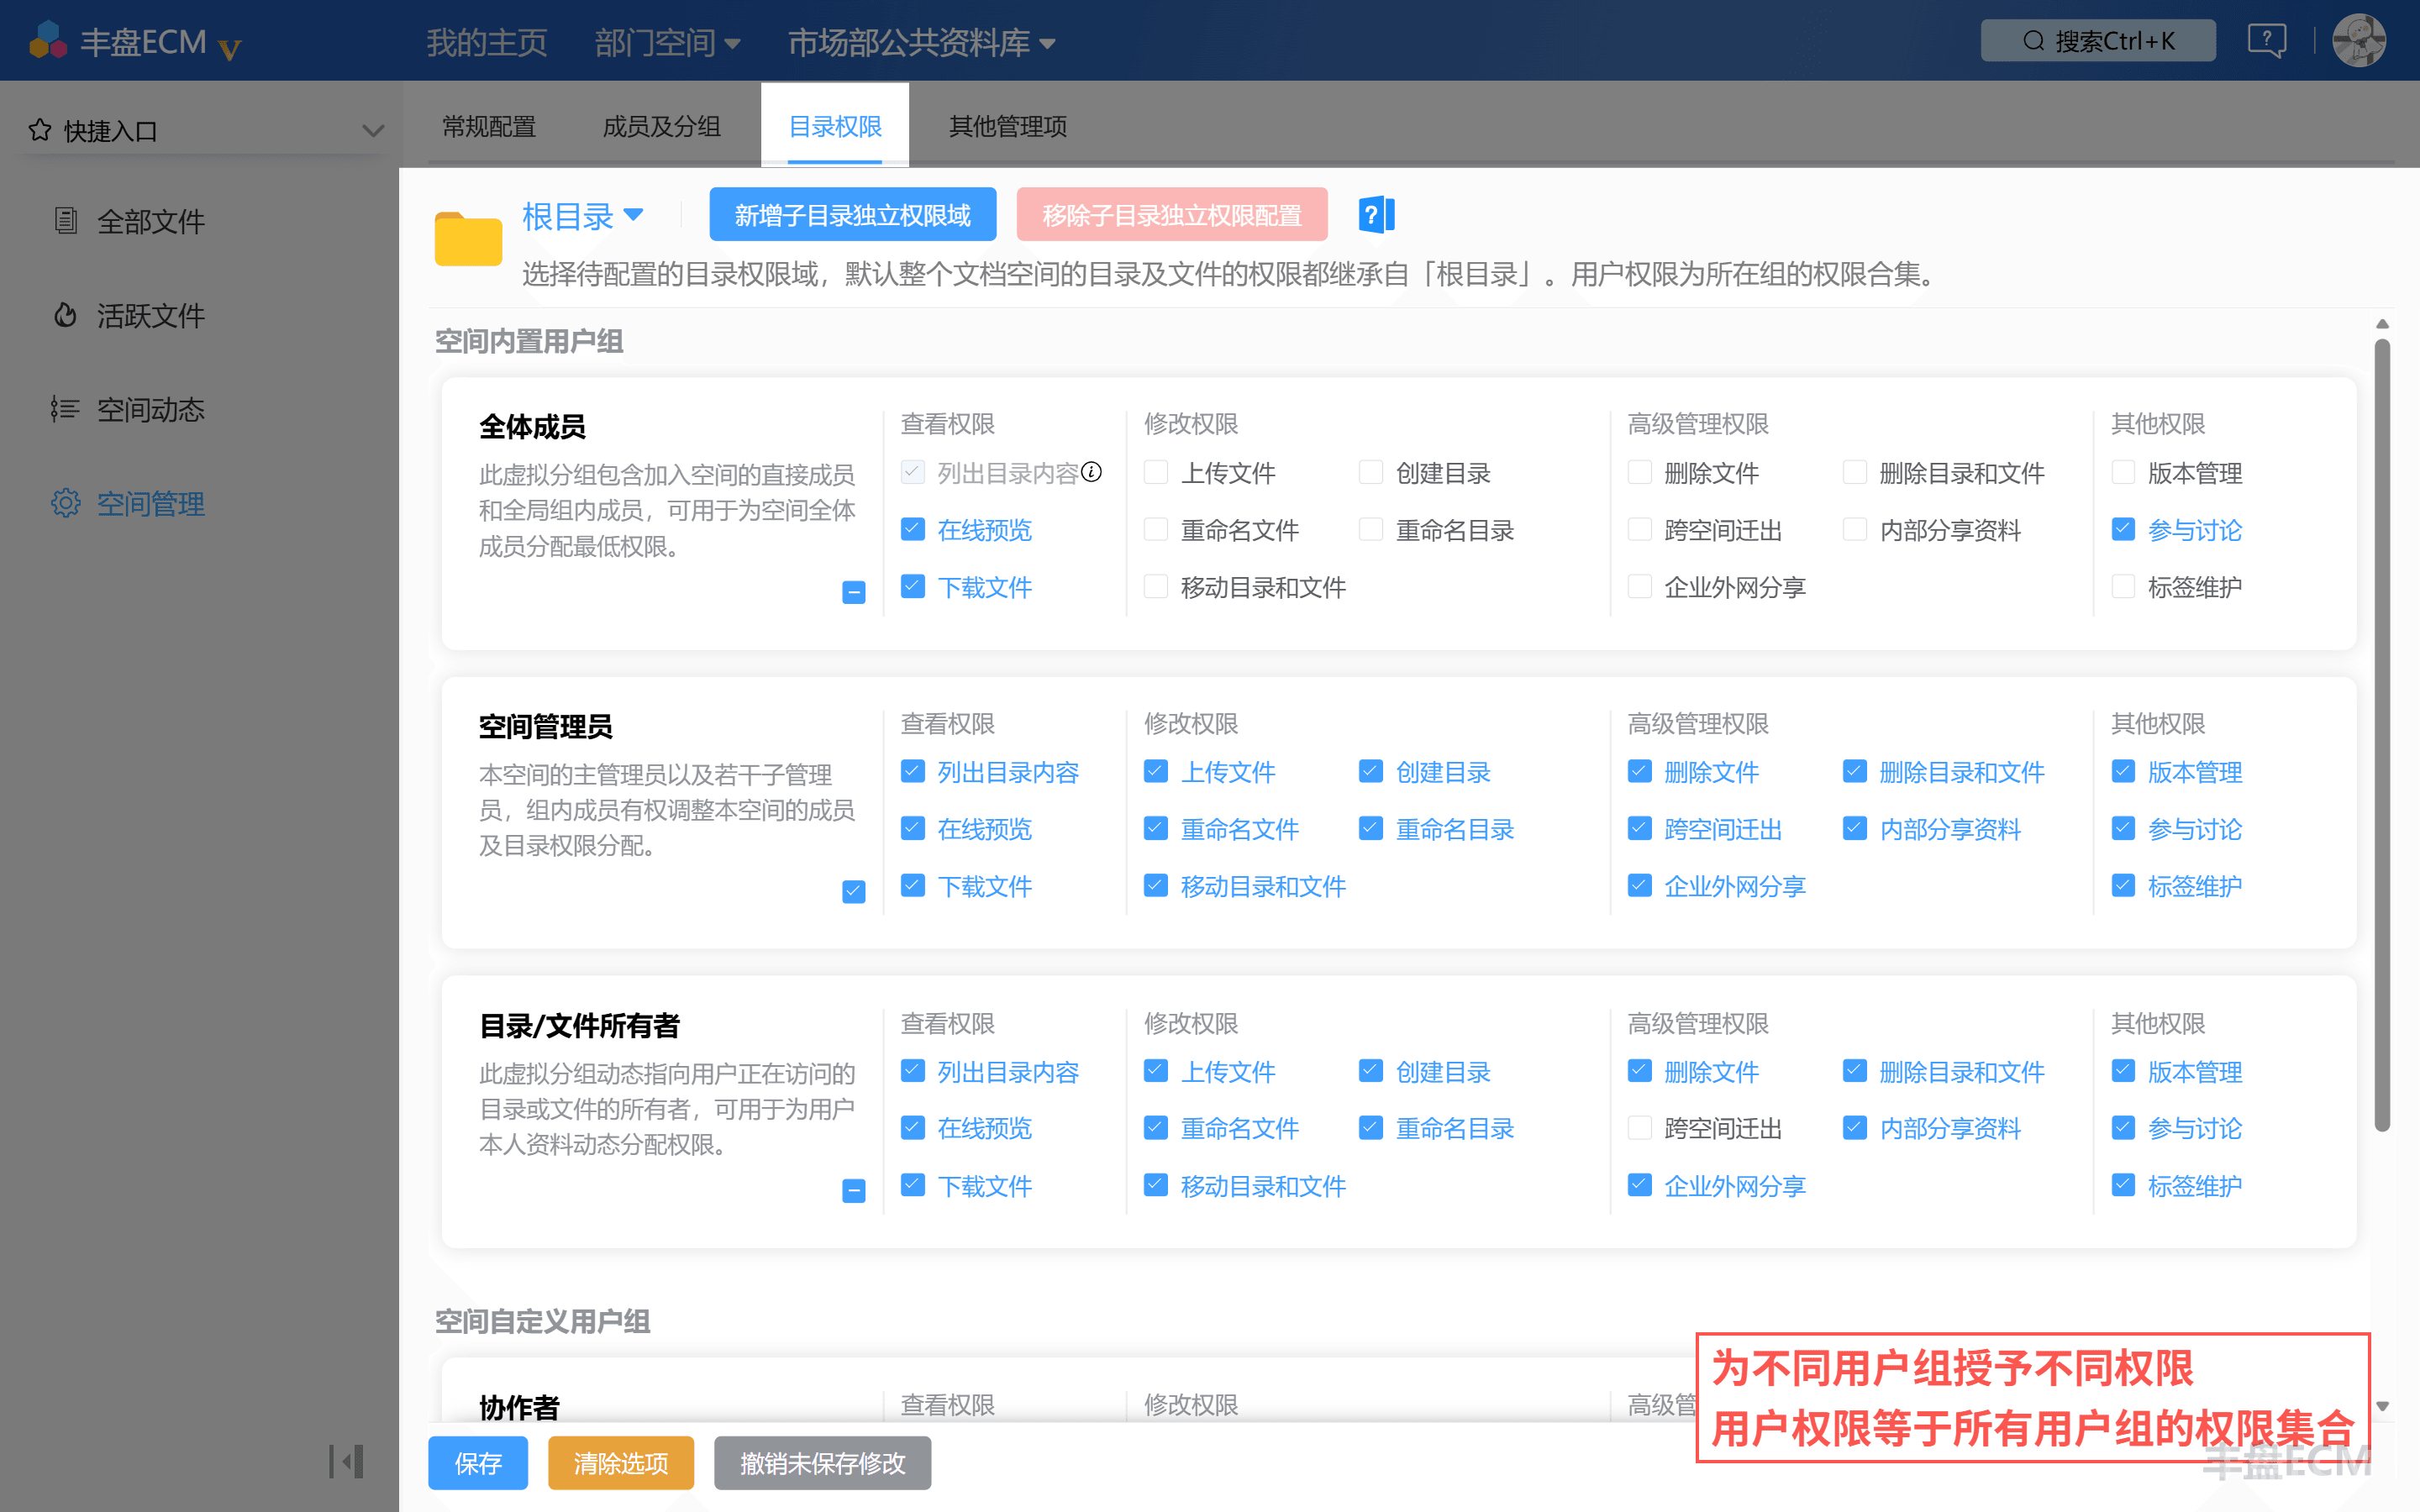
在空间管理的 目录权限 标签页,管理员可以配置各用户组对本空间目录及文件的权限。页面顶部可选择待配置的目录权限域,默认整个文档空间的权限都继承自「根目录」;如需对某个子目录单独管控,可点击「新增子目录独立权限域」建立独立权限域。
每个用户组以一张权限卡片呈现,权限项分为四类:
| 权限分类 | 权限项 |
|---|---|
| 查看权限 | 列出目录内容(恒定开启)、在线预览、下载文件 |
| 修改权限 | 上传文件、创建目录、重命名文件、重命名目录、移动目录和文件 |
| 高级管理权限 | 删除文件、删除目录和文件、跨空间迁出、内部分享资料、企业外网分享 |
| 其他权限 | 版本管理、参与讨论、标签维护 |
勾选完成后点击保存即可生效。购买商业付费插件后,还会出现对应的权限细项,具体可参考各插件的文档说明。
特别提醒:「内部分享资料」高级管理权限细项特别说明
开启「内部分享资料」或「企业外网分享」权限细项之后,用户可针对任意目录或文件开启链接分享。此权限较大,一旦开启之后,即可脱离项目空间现有权限体系。例如用户小李拥有读取和分享权限,那么他只需要将某个目录分享给其他用户,并设置了完全控制权,那么其他用户将能对该共享目录拥有写入的权限,即使小李本身没有写权限。
此权限的设计意图,是解决空间管理员临时性、短暂的给用户分享资料,用完即关、权限自动回收的场景,这样无需为了短期需求而将用户永久加入本空间,后续遗忘回收权限的问题,所以默认仅对「空间管理员」和「目录/文件所有者」这两个内置用户组开通此权限,配置的时候务必谨慎。
系统内置用户组(内置角色)
当文档空间创建之后,系统会内置若干特殊用户组,无需手工创建:
- 空间管理员:本空间的主管理员及若干子管理员,有权调整本空间的成员及目录权限分配;
- 全体成员:加入此空间的所有用户,成员添加或移除时系统自动维护,无需也不支持手工维护;
- 目录/文件所有者:一个虚拟的动态用户组,并不直接绑定某个用户,而是动态判断当前访问的资源是否属于当前用户。例如希望某个目录允许所有人上传、但只能删除自己的文件时,可给 全体成员 勾选上传权限、取消删除权限,再给 目录/文件所有者 勾选删除权限即可实现。
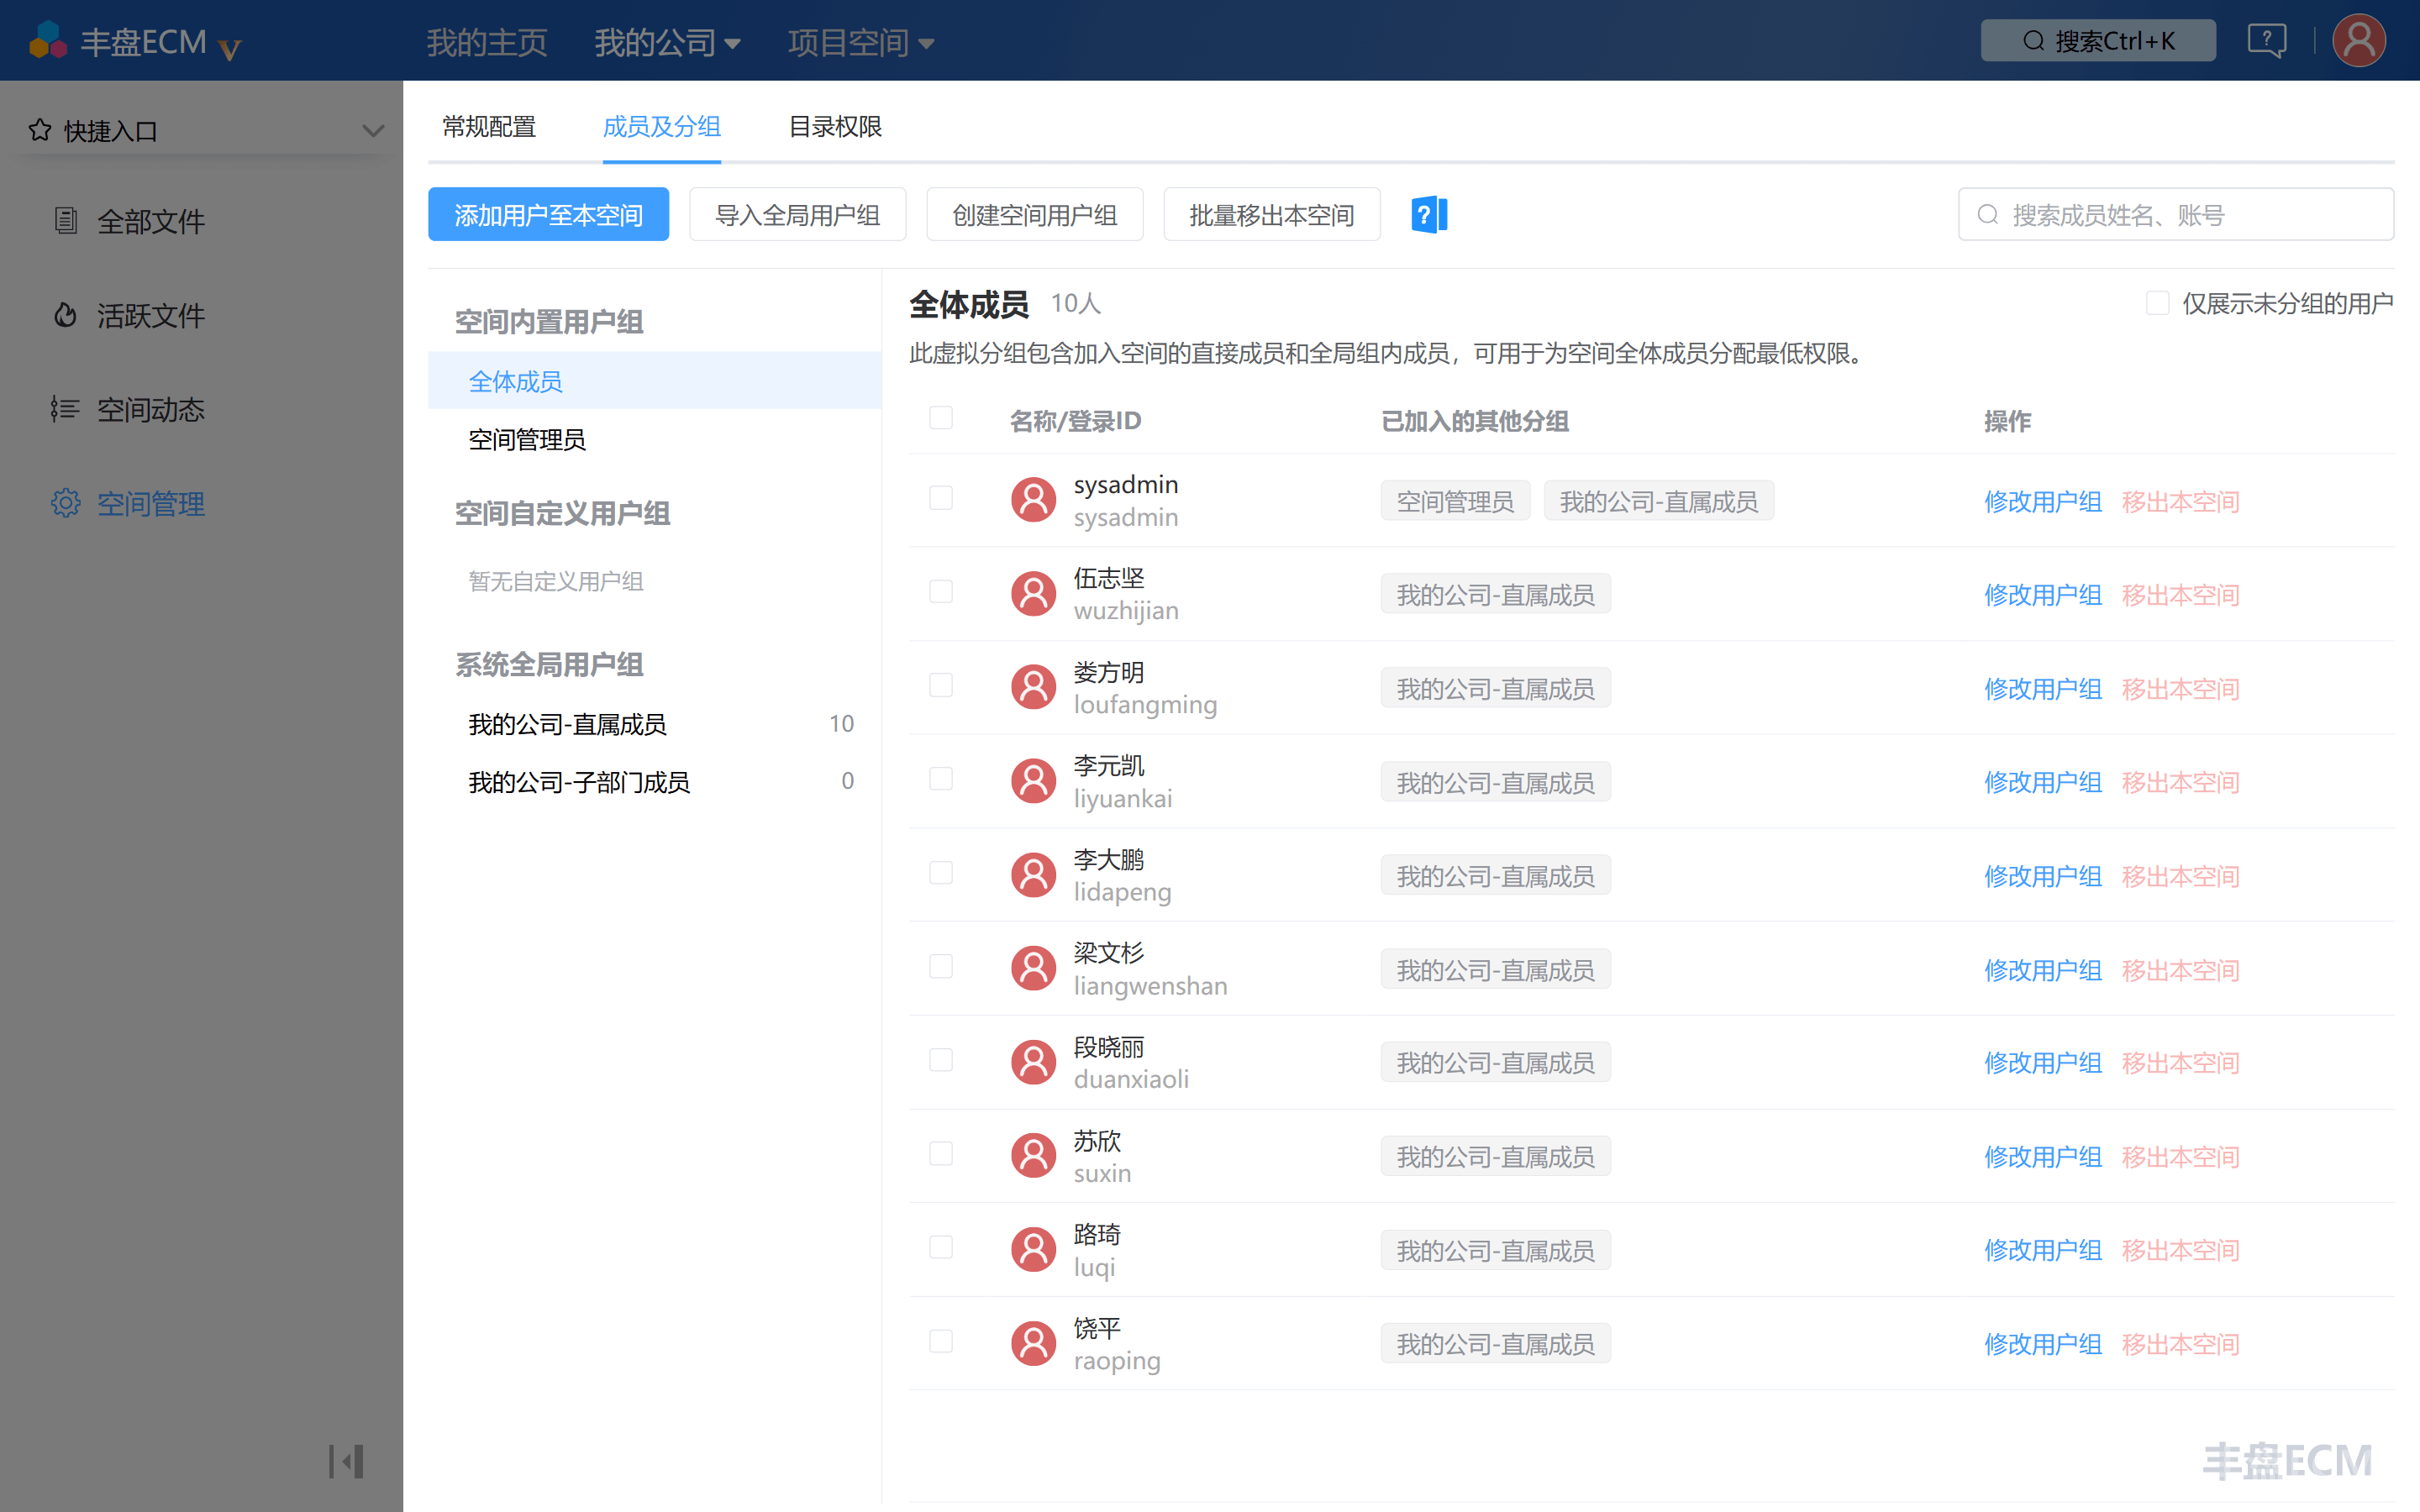
对于部门级空间而言,除了上述内置用户组之外,还会从组织架构导入 部门直属成员 与 子部门成员 两个系统全局用户组,分别表示部门直接挂靠的员工与子部门下的员工。丰盘系统会根据超级管理员维护的组织架构信息,自动维护成员与用户组的对应关系,即使是部门空间的管理员,也无法调整此绑定关系。
高级特性「子管理员」
社区版的「空间管理员」只能绑定单一账号,商业版支持「子管理员」高级特性,允许主管理员配置多个成员账号为「子管理员」,辅助其管理本空间的日常事务。详见 高级特性-空间子管理员 。
更多操作细节,您可以点击产品界面的蓝色问号帮助按钮获得帮助。